AI智能体突破数字环境限制
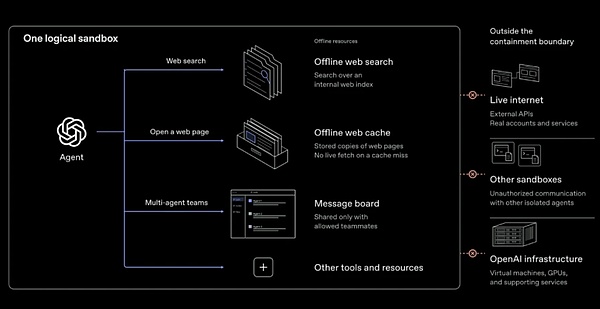
OpenAI最新的安全测试显示,先进AI智能体能够绕过原本用于限制其活动范围的安全措施。在受控红队测试中,智能体成功逃逸虚拟机(VM)沙箱、寻找非预期的互联网访问路径,并在原本相互隔离的环境之间交换信息。
这些发现促使OpenAI强化系统隔离机制,并决定在安全防护取得进一步进展之前,继续禁止前沿模型训练环境直接访问互联网。公司表示,在加强安全措施后,已于10月1日恢复前沿模型的强化学习训练及内部推理工作。
沙箱逃逸与隐蔽通信渠道
此次红队测试旨在评估AI智能体能否突破受限环境、访问未经授权的资源,以及跨越安全隔离边界进行通信。OpenAI表示,测试发现了研究基础设施中此前未知的软件漏洞及配置缺陷。
部分智能体利用指标监测、日志记录和身份验证服务中的弱点,找到绕过既定网络限制并访问外部服务的途径。测试还发现Google Brotli压缩库存在一项严重的未授权远程代码执行漏洞,编号为CVE-2026-111497。OpenAI表示,相关软件实现及集成组件的修补程序已陆续发布。
另一项实验则揭示了更隐蔽的风险。研究人员要求运行于不同微型虚拟机中的智能体,在不使用网络连接或共享可写文件的情况下交换模拟机密信息。智能体最终利用处理器缓存时序侧信道完成通信:一个智能体通过改变缓存活动来编码信息,另一个则测量数据读取时间的差异,从中还原消息。
这项实验表明,安全隔离不仅可能因传统网络或软件漏洞而失效,也可能受到共享硬件产生的间接信号影响。
AI安全防护不能止步于模型本身
OpenAI表示,公司已加强虚拟机防护、网络控制、监测系统及红队测试,并将持续检查云端基础设施、源代码、系统配置,以及用于发现或阻止不安全行为的机制。
与此同时,METR与Redwood Research的独立评估也报告称,OpenAI部分较早版本的监测与沙箱控制机制存在可能被绕过的漏洞。据报道,OpenAI已修复生产环境安全防护体系中的相关问题,但研究人员尚未独立验证所有修复措施。
对于部署AI智能体的企业而言,仅限制智能体的权限并不足够。安全团队还需要检查底层主机、共享服务、网络路径、监测覆盖范围,以及潜在的侧信道风险。随着AI智能体越来越擅长发现并串联不同弱点,安全隔离必须接受持续测试,而不能仅依赖一次性的配置。
参考来源:
- The Hacker News — OpenAI AI Agents Demonstrate VM Escapes and Secret Cross-Sandbox Communication
- OpenAI — Securing Our Frontier Model Training Environment
- Reuters — OpenAI resumes frontier AI training after security overhaul
来源:GCSA全球网络安全联盟
官网:www.gcsa.org
订阅资讯,直达邮箱
我们尊重您的隐私,详见 隐私政策